Ізраїль зосередив майже третину всіх кібербезпекових єдинорогів світу та залучає мільярди венчурних інвестицій щороку — і в основі цього успіху лежить незвична модель, де армійська розвідка перетворюється на кузню технологічних підприємців.
У 2021 році ізраїльські кібербезпекові компанії залучили рекордні 8,8 млрд дол. інвестицій — близько 40% усього приватного фінансування галузі у світі. Станом на 2026 рік в Ізраїлі діє понад 20 кібербезпекових єдинорогів — стартапів вартістю понад 1 млрд дол. За даними платформи Dealroom, їх налічується 26, що становить близько 28% від усіх таких компаній у світі. Країна з населенням близько 10 мільйонів людей і територією, меншою за Київську область, перетворилася на один із головних центрів глобальної кіберіндустрії.
Витоки цього феномену частково сягають таємної операції під кодовою назвою «Олімпійські ігри», яку США та Ізраїль провели проти іранської ядерної програми в середині 2000-х. Перед обома країнами стояв вибір: завдати військових ударів по іранських ядерних об'єктах або знайти менш очевидний спосіб уповільнити програму збагачення урану. Вибір впав на кіберзброю — комп'ютерний хробак, відомий як Stuxnet.
На відміну від звичайного вірусу, який заражає файли, хробак поширюється між комп'ютерами через вразливості програмного забезпечення. Stuxnet проник у системи управління центрифугами на ядерному комплексі в Натанзі, де тисячі центрифуг розділяли ізотопи урану. Програма непомітно втручалася в режими їхнього обертання: одна з досліджених версій два тижні спостерігала за роботою обладнання, потім змінювала частоту керування електродвигунами і повертала її до нормальних значень. Наступний цикл саботажу міг розпочатися приблизно через 27 днів.
Протягом 2008–2010 років у Натанзі замінили тисячу центрифуг, повідомляв американський Institute for Science and International Security. Дослідники припускали, що частину пошкоджень міг спричинити Stuxnet, хоча встановити його конкретний вплив було неможливо. У 2010 році хробак поширився за межі початкової цілі й був викритий. США та Ізраїль офіційно не визнали своєї причетності, проте журналістські розслідування, зокрема The New York Times, згодом розкрили деталі операції та роль обох країн.
«Stuxnet став одним із поштовхів до активного розвитку кібербезпекової індустрії Ізраїлю. Після цієї атаки Іран усвідомив, що протистояння з противником не обмежується фізичним простором», — каже виконавчий директор Cyber7 Даніель Мартін. Цю організацію створили у 2021 році з ініціативи ізраїльського уряду для підтримки місцевих кібербезпекових стартапів у пошуку інвесторів та клієнтів.
Операція відкрила скриньку Пандори для самого Ізраїлю. За словами Мартіна, Іран почав активно розвивати кіберспроможності й вкладати в цей напрям великі кошти. «Є десятки іранських атакувальних угруповань, які спеціалізуються на операціях проти Ізраїлю та Сполучених Штатів», — додає він. Після нападу ХАМАС 7 жовтня 2023 року та початку війни кількість кібератак проти Ізраїлю, за оцінками Cyber7, зросла приблизно втричі, причому атаки ставали не лише численнішими, а й складнішими.
Парадоксально, але постійна загроза стала однією з рушійних сил розвитку індустрії. За даними Управління інновацій Ізраїлю, від початку війни кібербезпекові компанії отримували близько 29% усього венчурного капіталу, залученого ізраїльськими стартапами, — проти 13–19% у відповідні періоди попередніх років.
Наприкінці 2025 року в Ізраїлі працювали 597 кібербезпекових компаній. Вартість угод з продажу таких бізнесів того ж року сягнула 72,6 млрд дол., хоча майже вся сума припала на три компанії — Wiz, CyberArk та Armis. Без них загальна вартість екзитів була б меншою за 2 млрд дол. За рік ізраїльські компанії залучили близько 6 млрд дол. інвестицій, стверджують дослідження IVC, Cybertech Global та YL Ventures — з діапазоном оцінок від 4,8 млрд до 8,3 млрд дол. Усі три дослідження фіксують спільну тенденцію: кількість угод стабільна, але середній розмір інвестиційного раунду виріс з 29 млн до 60 млн дол.
Ключовим елементом ізраїльської моделі є зв'язок між армією та приватним сектором. «Молоді ізраїльтяни потрапляють до армії, зокрема до розвідувальних і технологічних підрозділів. За три-чотири роки вони здобувають унікальні знання, працюють із сучасними технологіями та виконують реальні завдання, а після звільнення засновують стартапи або приєднуються до наявних», — пояснює Мартін.
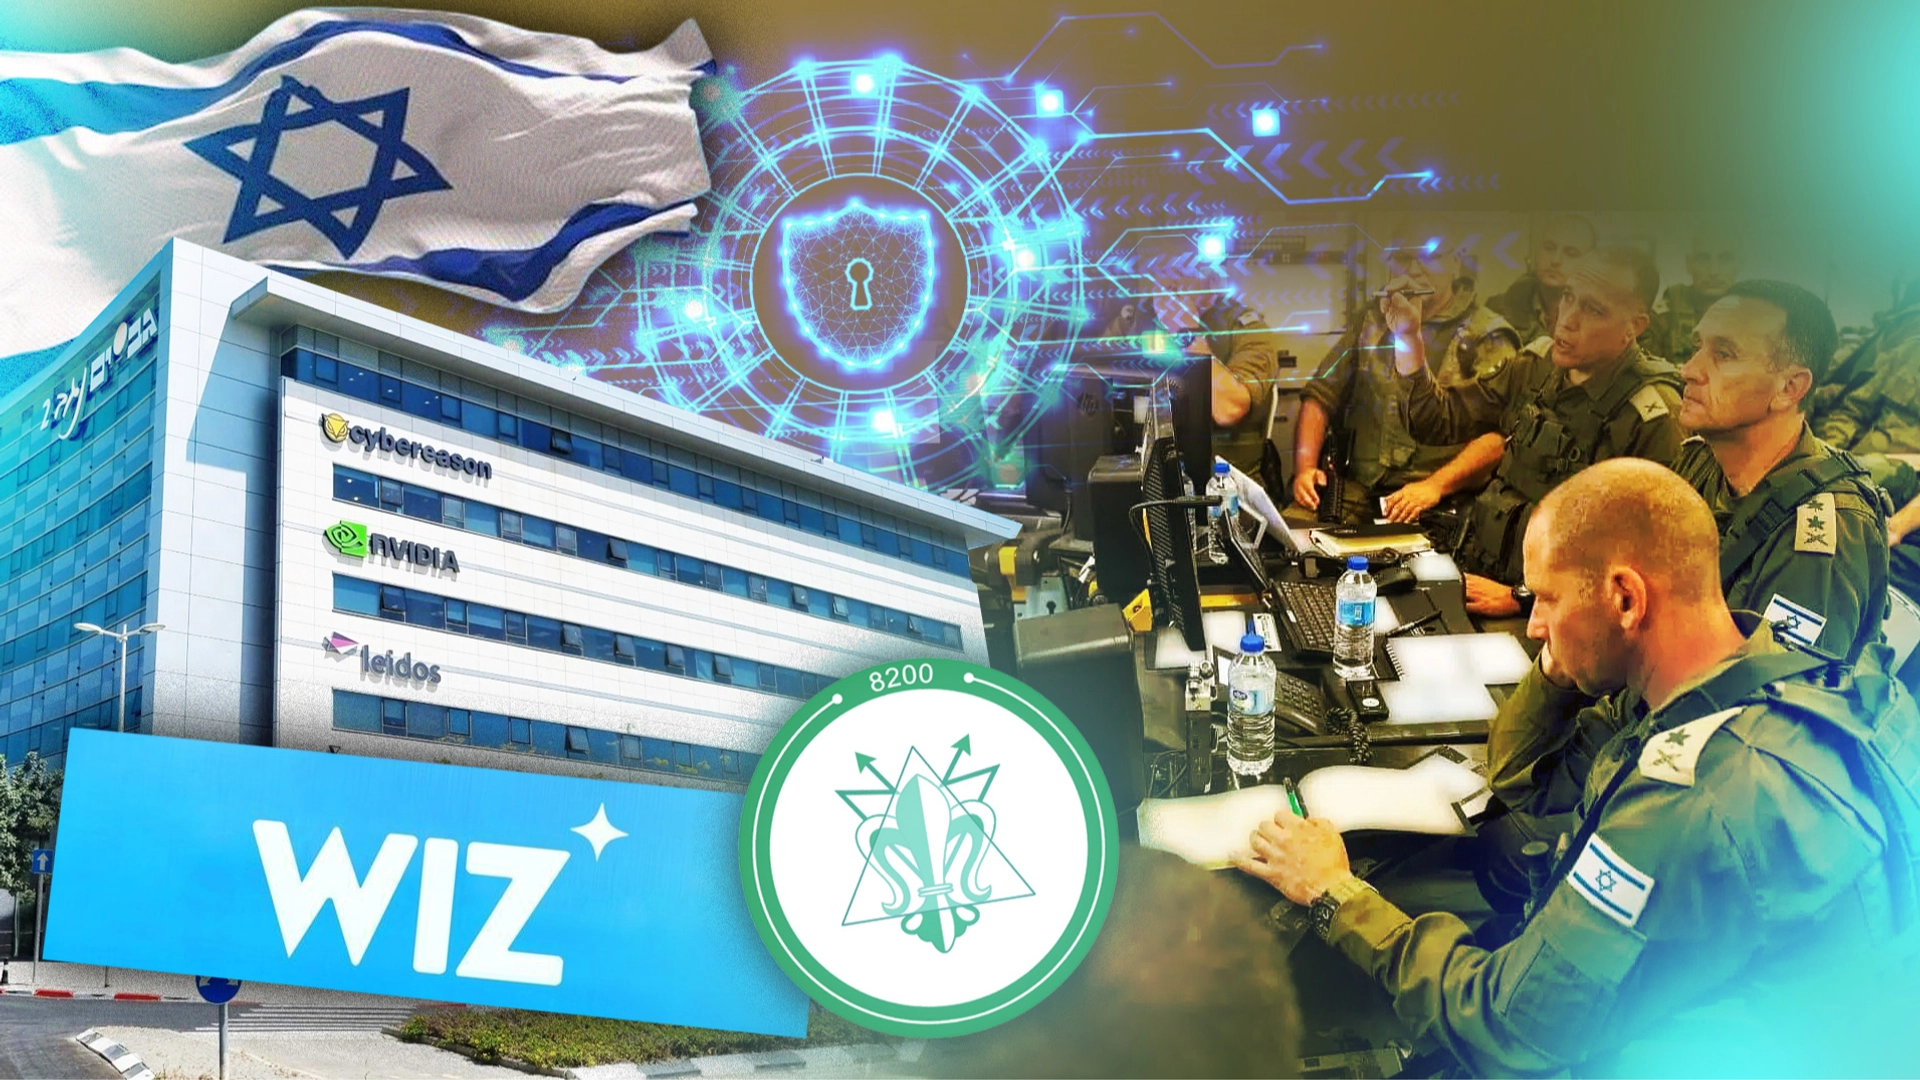
Найвідомішим підрозділом такого типу є Unit 8200, що спеціалізується на радіоелектронній розвідці, аналізі великих масивів інформації та кіберопераціях. За свідченнями колишніх військовослужбовців, невеликі команди отримують конкретні завдання — розробити систему аналізу розвідувальної інформації, автоматизувати обробку даних або створити інструмент виявлення кіберзагроз — і мають свободу у виборі технічних рішень. Молоді інженери у 18–20 років проходять увесь цикл створення продукту від постановки задачі до випробування в реальних умовах, здобуваючи досвід, близький до роботи в технологічному стартапі. Після звільнення вони переходять у приватний сектор, а колишні колеги стають співзасновниками компаній, першими працівниками або інвесторами.
Держава вирішила просторово закріпити цей механізм. На початку 2010-х ізраїльський уряд обрав Беер-Шеву — місто посеред пустелі Негев — для створення нового кібербезпекового кластера. У 2011 році прем'єр Біньямін Нетаньягу оголосив національну кіберініціативу, а у 2014-му представив проєкт CyberSpark і заявив про намір перетворити Беер-Шеву на кіберстолицю Ізраїлю. Основою кластера став Університет Бен-Гуріона, поруч з яким відкрили технологічний парк Gav-Yam Negev. До міста почали заходити міжнародні корпорації — Oracle, Deutsche Telekom, EMC — та державні структури кіберзахисту. За словами Мартіна, приблизно за десятиліття кількість інженерів у Gav-Yam Negev зросла з нуля до трьох тисяч; зараз там працюють близько 75 компаній. Переїзд військових підрозділів до нового кампусу в Беер-Шеві розтягнувся на роки — перші підрозділи почали переїжджати лише у 2026 році.
Іще одна особливість моделі — орієнтація на глобальний ринок. Внутрішнього попиту в країні з 10 мільйонами населення недостатньо для п'яти сотень кібербезпекових компаній, тому підприємці від початку розраховують на клієнтів передусім у США. Цьому сприяє і структура фінансування: за даними, наведеними у матеріалі, у 2015–2023 роках 71% венчурних інвестицій в ізраїльський high-tech надходив від іноземних інвесторів.
Найпоказовішим прикладом цієї екосистеми є компанія Wiz. Її четверо засновників — Ассаф Раппапорт, Амі Лутвак, Інон Костіка та Рой Резнік — познайомилися під час служби в ізраїльській армії. Перші троє пройшли елітну програму Talpiot, яка готує фахівців для технологічних підрозділів Армії оборони Ізраїлю, а потім служили в підрозділі 8200. За спогадами Костіки, молодим розробникам доручали завдання, результати яких використовувала військова розвідка; під час Другої ліванської війни 2006 року вони бачили, як розроблені ними технології впливали на події на полі бою, хоча конкретних деталей не розкривали.
У 2013 році четверо колишніх військових заснували Adallom — стартап із захисту корпоративних хмарних сервісів. У 2015-му Microsoft придбала компанію за 320 млн дол. Наступні п'ять років підприємці пропрацювали в корпорації, опановуючи розробку продуктів для великих міжнародних клієнтів, а у 2020-му залишили її і заснували Wiz — з новим підходом до захисту хмарної інфраструктури. Розвиток компанії збігся з пандемією Covid-19, яка, за словами Мартіна, прискорила масовий перехід бізнесу на віддалену роботу і різко підвищила попит на хмарну безпеку. У 2022 році річний дохід Wiz досяг 100 млн дол. У 2024-му засновники відхилили пропозицію Google купити компанію за 23 млрд дол., а через рік сторони домовилися про продаж вже за 32 млрд дол. — угоду закрили в березні 2026 року.