Четвер, 19 листопада 2026
Час в Україні: 04:04
USD 45.20 ↓ -0.14
EUR 49.57 ↓ -0.28
PLN 11.24 ↓ -0.08

Microsoft анонсувала Windows Server 2028 із захистом за замовчуванням на рівні стандартів Міністерства оборони США

Windows Server 2028 вперше постачається із захисними налаштуваннями, що відповідають стандартам DISA STIG, одразу після встановлення — але лише у варіанті Server Core.
18.11.26
Автор: 
Редакція ДЕПЕША

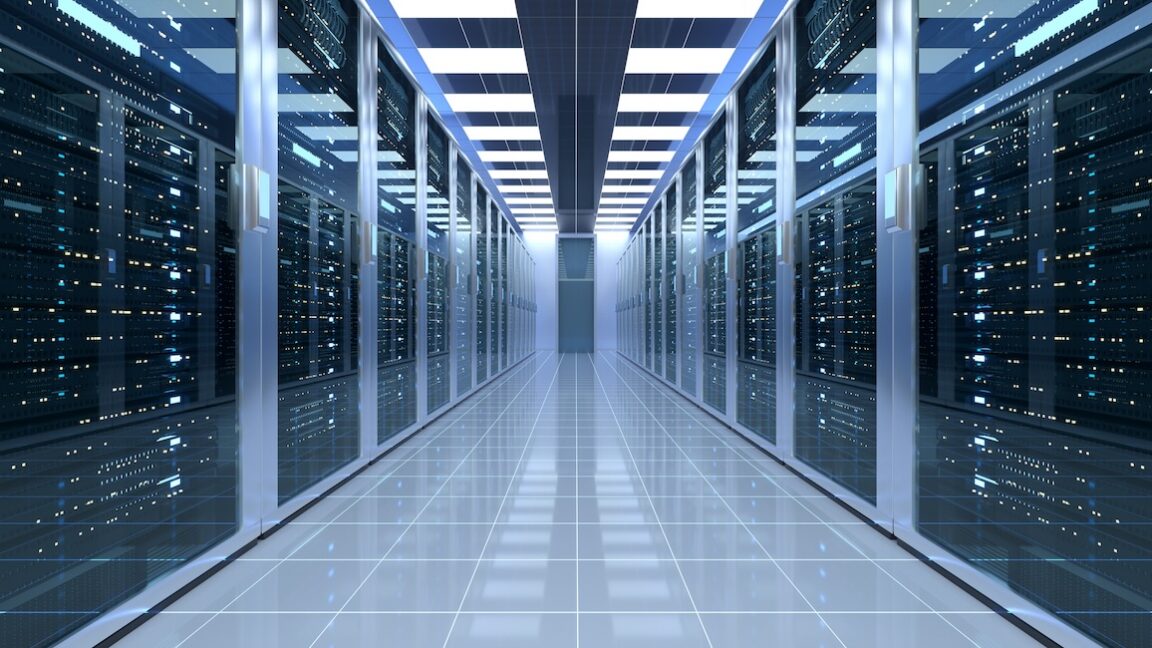
Microsoft представила публічну попередню версію Windows Server 2028, ключовою особливістю якої є так звана Hardened Server Core — режим, у якому безпечні налаштування активовані одразу після встановлення, а не налаштовуються вручну після розгортання системи.

На конференції Ignite Microsoft показала не лише оновлення офісних інструментів, а й публічну попередню версію Windows Server 2028. Головна новація — підхід «безпека за замовчуванням» і режим Hardened Server Core, орієнтований на відповідність вимогам Security Technical Implementation Guide (STIG) від Defense Information Systems Agency (DISA), підрозділу Міністерства оборони США.

Раніше системні адміністратори отримували сервер «з чистого аркуша» і самостійно налаштовували параметри безпеки. Захищені базові конфігурації існували, але не були стандартними. Microsoft пояснює зміну підходу так: «Захищена конфігурація — це початковий стан, а не проєкт, який запускають після встановлення. Це закриває вікно вразливості, коли щойно розгорнутий сервер залишається незахищеним в очікуванні подальшого налаштування».

Важливо розуміти, що нові налаштування за замовчуванням стосуються виключно варіанту встановлення Server Core. Версія Windows Server з повноцінним графічним інтерфейсом (Desktop Experience) не отримала цих змін.

Адміністратори зберігають можливість самостійно вмикати або вимикати конкретні протоколи безпеки — змінюється лише початкова точка. Серед конкретних технічних змін: Kerberos тепер є протоколом автентифікації за замовчуванням замість NTLM, посилено захист LSASS, TLS автоматично обмежено сучасними наборами шифрів, обмін ключами здійснюється через «гібридний постквантовий обмін» на основі ML-KEM, а також посилено автентифікацію для віддаленого робочого стола та журналювання блоків сценаріїв PowerShell.
Суб’єкт у сфері медіа: ТОВ "ДЕПЕША МЕДІА ГРУП" 
ЄДРПОУ: 46403078
Ідентифікатор онлайн-медіа в Реєстрі суб’єктів у сфері медіа — [вказажемо номер після реєстрації].
Онлайн-медіа «ДЕПЕША» доступне за адресою depesha.org.
Фотографії, відео, графічні матеріали та інші об’єкти авторського права належать їхнім законним правовласникам, якщо інше прямо не зазначено. Матеріали, створені редакцією «ДЕПЕША», можуть використовуватися лише з обов’язковим посиланням на першоджерело, якщо інші умови використання не зазначені окремо.
Думки авторів колонок, експертів та інших запрошених авторів можуть не збігатися з позицією редакції. Оціночні судження, прогнози та авторські інтерпретації є думкою відповідного автора.
Відповідальність за зміст рекламних матеріалів, достовірність наведених у них відомостей, а також за рекламовані товари та послуги несе рекламодавець.
Матеріали з позначками «Реклама», «Партнерський матеріал», «Спецпроєкт», «Пресреліз», «Promo» або іншими відповідними маркуваннями можуть публікуватися на комерційних умовах.
Матеріали в форматі «Новини компаній» створюються на основі інформації, наданої компаніями, організаціями або їхніми представниками, зокрема пресрелізів, офіційних повідомлень і заяв. Редакція може редагувати такі матеріали відповідно до редакційних стандартів.
При передруку матеріалів «ДЕПЕША» активне гіперпосилання на depesha.org є обов’язковим. Для інтернет-видань посилання має бути відкритим для пошукових систем та розміщуватися не нижче першого абзацу або в безпосередній близькості до використаного матеріалу.
Редакція залишає за собою право виправляти неточності, оновлювати матеріали та додавати уточнення після публікації.
© 2026 ДЕПЕША. Усі права захищені. Використання матеріалів дозволяється за умови активного посилання на depesha.org.