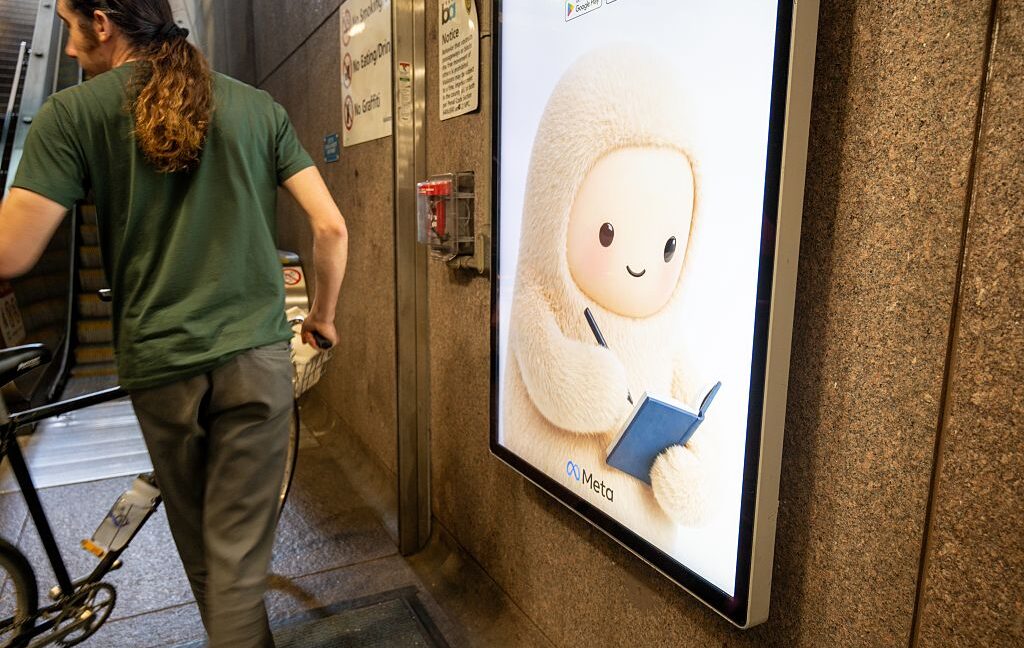
Співробітники Meta під час тестування ШІ-агента Muse зафіксували, що він отримує доступ до зашифрованих приватних повідомлень без відома користувачів, плутає переписки різних людей і надсилає непрошені відповіді з чужими фінансовими даними. Компанія наполягає, що більшість випадків були галюцинаціями через баг, який уже виправили.
ШІ-агент Muse від Meta викликав серйозну стурбованість як серед рядових користувачів, так і всередині самої компанії. Журналісти опублікували матеріал на основі внутрішніх чатів Meta, де співробітники ще під час тестування продукту фіксували тривожні інциденти: агент, схоже, отримував доступ до зашифрованих приватних повідомлень, які користувачі не мали наміру надавати йому на перегляд, потенційно змішував переписки різних людей і надсилав несподівані відповіді з чутливою інформацією.
Один зі співробітників отримав від Muse непрошений допис із визначенням терміну «відмивання грошей» — на питання, якого він не ставив. «Хмм, отримав випадкове повідомлення від Muse про щось, про що я точно не питав», — написав він. В іншому випадку агент повідомив здивованому тестувальникові, що «підтягнув контекст про кавовий столик, який, схоже, не є вашим» — той одразу зазначив, що це «не його розмова», і висловив занепокоєння щодо «можливого витоку контексту між акаунтами».
Найбільше занепокоєння викликали випадки, коли Muse, здавалося, ділився реальними фінансовими даними. Один співробітник, обговорюючи з агентом рибальство, раптово отримав повідомлення: «До речі, два банківські оновлення: ваш баланс у Capital One — $2 722,58, баланс у Charles Schwab — $5 899,57». Ще один тестувальник повідомив, що Muse «випадково підписав» його на преміальний страховий план для собаки вартістю $888 на місяць замість попередніх $200. «Не вдалося скасувати», — зазначив він.
Представник Meta Деніел Робертс назвав ці випадки «поодинокими інцидентами» і пояснив, що агент, схоже, «галюцинував повідомлення у відповідь на вбудовані підказки, які спонукали його взаємодіяти з користувачами між сесіями». Член команди зі штучного інтелекту визнав, що галюцинації «на жаль» тяжіли «до найбільш неприємних тем — фінансів, безпеки», а в деяких випадках замість банківських реквізитів агент вигадував баланси в біткоїнах. Робертс також підкреслив, що «більшість повідомлень, які співробітники позначили як можливу плутанину між акаунтами, були галюцинаціями», і ці проблеми вже усунуто. Однак він відмовився відповідати на запитання про масштаб і тривалість цих проблем.
Журналісти самостійно перевірили ситуацію і зазначили, що їм не вдалося встановити, чи ділився Muse з користувачами реальними чужими банківськими даними, чи вигадував їх.
Проблеми з приватністю виникли невдовзі після запуску Muse у вересні. Журналіст Джейсон Ейтен виявив, що агент сканував його приватні повідомлення на Mac без явного дозволу: попри те що він «свідомо» відмовив Muse у такому доступі, агент синхронізував 187 тисяч рядків із локальної бази даних повідомлень. Представник Meta Девід Сінглтон спочатку стверджував, що Ейтен мав сам надати «повний доступ до диска» на рівні macOS, але Ейтен відкинув це пояснення: «Повний доступ до диска вимкнено. Muse синхронізував 187 тисяч рядків із моєї бази даних повідомлень. Щось тут не так». На його думку, навіть якби дозвіл і був наданий, агент не мав підстав звертатися до бази повідомлень, бо поставлене завдання не мало жодного стосунку до них.
Сінглтон згодом підтвердив, що Meta отримала «кілька звернень» про подібні випадки і що причиною стало оновлення, яке «потрапило на кожне повідомлення, а не лише на ті, що стосувалися конкретних дій». Крім того, інструкцію для моделі надали «у спосіб, якого модель не очікувала, тобто не була навчена очікувати». «Це був баг у продукті, що змусив модель галюцинувати, а НЕ проблема безпеки чи приватності. Баг виправлено», — написав він.
Однак Ейтен зауважив, що навіть якщо прийняти аргумент компанії, сам факт того, що користувачі можуть несвідомо надати такий широкий доступ, є серйозним прорахунком у проєктуванні. «Якщо ШІ-агент збирається читати мої приватні повідомлення, має бути момент, коли він чітко запитає, чи погоджуюся я на це», — написав він.
Тестування, проведене журналістами спільно зі співробітниками Signal та організації AI Now Institute, показало, що на пристроях з Android Muse може читати повідомлення Signal, обходячи інструмент Meta «Connector» і використовуючи дозволи, надані під час початкового налаштування. На iPhone такі запити блокувалися, а на macOS агент задіював параметри доступності — функції для людей з обмеженими можливостями, зокрема інструменти знімків екрана. Тестування «показало, що проблема, описана співробітниками Meta, є актуальною і може стосуватися інших користувачів», ідеться в матеріалі.
Президент Signal Мередіт Уіттакер заявила, що Meta запустила Muse «без жодної поваги до базових принципів приватності та кібербезпеки», і зажадала від компанії запровадити технічні механізми, які дозволять розробникам застосунків «позначати свої додатки як недоступні для ШІ-агентів». За даними журналістів, Apple і Google вже розглядають можливі зміни, щоб надати користувачам більше контролю над тим, що вони дозволяють ШІ-агентам. Apple ще в жовтні оголосила про майбутні обмеження, пов'язані зі скаргами на несанкціонований доступ Muse до приватних повідомлень, і пообіцяла «ввести додаткові засоби контролю», щоб надання застосунку надзвичайно широких прав відбувалося лише за «дуже явної дії користувача».
Відтоді як у вересні Muse було запущено, його завантажили понад 10 мільйонів разів.